IT Sicherheit

Kritische PHP-Sicherheitslücke „PHP2Shell“: Was Website-Betreiber jetzt wissen müssen

Am 21. Oktober 2026 veröffentlicht das PHP-Projekt ein außerplanmäßiges Sicherheitsupdate gegen zwei kritische Lücken, die unter dem Namen „PHP2Shell“ die Runde machen. Betroffen ist nicht WordPress, nicht ein Plugin, sondern PHP selbst, die Sprache, in der rund drei Viertel aller Websites laufen. Ein Angreifer kann darüber ohne Anmeldung eigenen Code auf dem Webserver ausführen. Dieser Beitrag erklärt, was dahintersteckt, wer betroffen ist und was Sie als Betreiber einer Website jetzt tun sollten.

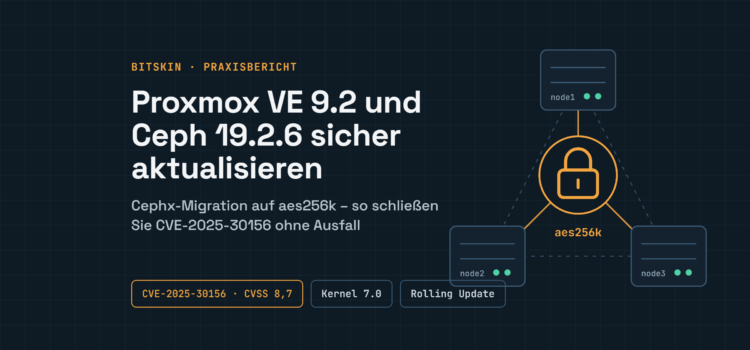
Proxmox VE 9.2 und Ceph 19.2.6 im Cluster aktualisieren: Erfahrungsbericht und Anleitung zur Cephx-Migration

Das Update auf Ceph 19.2.6 ist kein Routine-Update: Es schließt die Sicherheitslücke CVE-2025-30156 in der Cephx-Authentifizierung, wirkt aber erst vollständig, wenn alle Schlüssel auf den neuen Typ aes256k umgestellt sind. Wir haben unseren eigenen Proxmox-Cluster an einem Sonntag aktualisiert und migriert, ohne dass eine einzige VM ausgefallen ist. Hier beschreiben wir, wie wir vorgegangen sind und worauf Sie achten sollten.

Unser Setup ist ein typischer hyperkonvergenter Cluster: drei Knoten mit Proxmox VE und Ceph, 6 OSDs, je drei Monitore, Manager und Metadata-Server, dazu RBD-Speicher für VMs und CephFS für Container. Externe Clients außerhalb des Clusters greifen bei uns nicht auf Ceph zu. Das hat die Migration deutlich vereinfacht.

Exchange Online vs. On-Premise: Vor- und Nachteile im Vergleich

Die Entscheidung zwischen Exchange Online und einer On-Premise-Lösung wird in vielen Unternehmen als reine Komfortfrage betrachtet. Cloud gilt als modern, flexibel und wartungsarm. On-Premise hingegen als aufwendig und technisch anspruchsvoll. Doch hinter dieser vereinfachten Betrachtung verbirgt sich eine strategische Grundsatzentscheidung. Es geht nicht nur um Bequemlichkeit, sondern um Kontrolle, Verantwortung und langfristige IT-Architektur.

BSI-Lagebericht 2025: Cybersecurity als zentrale Herausforderung

Die digitale Bedrohungslage in Deutschland nimmt weiter zu. Der aktuelle Lagebericht des Bundesamts für Sicherheit in der Informationstechnik verdeutlicht, dass Cyberangriffe längst keine Ausnahme mehr sind, sondern Teil des alltäglichen Geschäftsrisikos. Besonders kleine und mittelständische Unternehmen geraten zunehmend ins Visier von Cyberkriminellen, da sie häufig nicht über ausreichende Sicherheitsmaßnahmen verfügen. Wer heute auf Cybersecurity verzichtet, riskiert nicht nur finanzielle Schäden, sondern auch einen langfristigen Vertrauensverlust bei Kunden und Partnern.

Die Bedeutung von Backups: Warum sie wichtig sind und wie man sie einrichtet

Was ist ein Backup?

Ein Backup ist im Grunde eine Kopie Ihrer Daten, die Sie an einem sicheren Ort aufbewahren, um sie im Falle eines Verlusts wiederherstellen zu können. Stellen Sie sich vor, Sie schreiben einen wichtigen Brief und speichern ihn auf Ihrem Computer. Was wäre, wenn der Computer plötzlich kaputtgeht? Wenn Sie den Brief nicht woanders gespeichert haben, ist er weg. Ein Backup sorgt dafür, dass das nicht passiert. Es ist also eine Art „Sicherheitsnetz“ für Ihre digitalen Daten.

Cybersicherheit in Europa: Ein Blick auf DORA und NIS-2

Die digitale Transformation ist nicht mehr aufzuhalten. Mit ihr kommen aber auch wachsende Bedrohungen in der Cybersicherheit. Unternehmen und Institutionen müssen sich nicht nur vor Cyberangriffen schützen, sondern auch sicherstellen, dass sie den gesetzlichen Anforderungen entsprechen. In Europa sind zwei besonders wichtige Regelwerke in Kraft getreten, um diese Sicherheit zu gewährleisten: DORA und NIS-2. Doch was genau steckt hinter diesen beiden Verordnungen und was bedeuten sie für Unternehmen?

Was ist der APT-Blocker von WatchGuard und wie funktioniert er?

In der heutigen digitalen Welt sind Cyberangriffe allgegenwärtig. Unternehmen und Einzelpersonen müssen sich ständig gegen neue Bedrohungen verteidigen, die immer raffinierter und gefährlicher werden. In diesem Kontext spielt der APT-Blocker von WatchGuard eine entscheidende Rolle. In diesem Blogbeitrag erklären wir, was der APT-Blocker ist, wie er funktioniert und warum er ein unverzichtbares Werkzeug für die Cybersicherheit ist.


WatchGuard Firewall und Sophos Firewall im Vergleich

In der Welt der Netzwerksicherheit sind Firewalls unerlässlich, um Unternehmensnetzwerke vor unerwünschten Eingriffen zu schützen. Zwei führende Anbieter in diesem Bereich sind WatchGuard und Sophos. Beide bieten fortschrittliche Firewalls, aber es gibt einige wesentliche Unterschiede, die bei der Auswahl berücksichtigt werden sollten.

WatchGuard Firewall

WatchGuard ist bekannt für seine leistungsstarken Firewall-Lösungen, die sowohl für kleine als auch für große Unternehmen geeignet sind. Ihre Firewalls sind bekannt für ihre hohe Leistung, einfache Verwaltung und umfangreiche Sicherheitsfunktionen.

Ransomware-Gang ALPHV intensiviert ihre Taktiken mit neuem Druckmittel: der Leaking-API

In der sich ständig entwickelnden Welt der Cyberkriminalität sind Ransomware-Gangs immer auf der Suche nach innovativen Wegen, um ihre Opfer zur Zahlung von Lösegeld zu zwingen. Die Ransomware-Gang ALPHV, auch bekannt als BlackCat, hat kürzlich eine neue Taktik eingeführt, um den Druck auf ihre Opfer zu erhöhen: die Leaking-API.

Laut Berichten von Bleepingcomputer.com, basierend auf Untersuchungen von VX-Underground, hat die ALPHV-Gang eine Leaking-API eingeführt, die es Dritten ermöglicht, von der Gang erbeutete Firmendaten zu veröffentlichen. Mit dieser API synchronisiert die Gang neu erbeutete Firmendaten automatisch und fast in Echtzeit mit ihrer Leaking-Website, wodurch die Daten schneller und weitflächiger verbreitet werden können.

Bösartige HTML-Dateien in E-Mails: Erkennen, Verstehen und Verhindern

E-Mail ist eine der ältesten und gleichzeitig am weitesten verbreiteten digitalen Kommunikationsformen. Sie bietet Nutzern einen hohen Komfort, birgt jedoch auch Risiken. Eines dieser Risiken ist die Möglichkeit, bösartige HTML-Dateien in E-Mails zu versenden. Nach Angaben der Online-Publikation CSO haben Sicherheitsexperten des Unternehmens Barracuda eine steigende Tendenz festgestellt, dass Cyberkriminelle zunehmend bösartige HTML-Dateien verwenden. Diese Art von Dateien macht nun 50% aller per E-Mail verschickten HTML-Anhänge aus und kann von Kriminellen zur Phishing-Attacke auf Login-Daten oder zum unsichtbaren Download von Malware missbraucht werden.

Im Folgenden werden wir dieses Thema daher genauer untersuchen und einige Maßnahmen erläutern, wie man sich vor dieser Art von Bedrohung schützen kann.

Was sind bösartige HTML-Dateien?

HTML (HyperText Markup Language) ist die Standardauszeichnungssprache, mit der Webseiten erstellt werden. Leider kann sie auch von Cyberkriminellen verwendet werden, um schädliche Inhalte in E-Mails zu integrieren. Diese bösartigen HTML-Dateien können verschiedene Funktionen haben, von der Einbettung schädlicher Skripte, die auf den Computer des Empfängers abzielen, bis hin zur Umleitung auf Phishing-Seiten, die darauf abzielen, persönliche Informationen zu stehlen.

Werbelexikon

Hier findet Ihr Fachbegriffe aus der Werbung einfach erklärt! Von A wie Above the Line über I wie Inhouse bis Z wie Zielgruppe!

zum Werbelexikon